Oracle 與 OpenJDK 在 2026 年 11 月 17 日修補編號 CVE-2026-114938 的 Java 漏洞,發現者 Calif 把它命名為 Java4Shell。問題出在 OpenJDK 替 x86-64 處理器加速 Base64 解碼的程式,Java 17、21、25、27 在支援 AVX-512 VBMI(新一代 Intel Xeon 與 AMD Zen 4 以後處理器的一組位元組重排指令)的 CPU 上,收到一段結尾帶 = 的 Base64 字串,就可能被寫壞記憶體,Oracle 評 CVSS 3.1 8.1 分。
Calif 表示已在預設設定的 Keycloak、Jira、Confluence、Jenkins 等產品上,示範不需登入就能遠端執行程式碼;ARM64 主機與沒有 AVX-512 VBMI 的 x86 主機則不會執行到有問題的程式碼。這篇會從 OpenJDK 與 Base64 加速的關係開始,把溢位的原理、AVX-512 VBMI、受影響條件的檢查指令、各版本的修正版與 JVM 暫時解法一起整理。
Java4Shell(CVE-2026-114938)是什麼
Java4Shell 是 OpenJDK 在 x86-64 處理器上加速 Base64 解碼的程式錯誤,攻擊者送進一段特製的 Base64 字串,就可能改寫 Java 程式的記憶體。OpenJDK 是 Java 的開源實作,由 Oracle 主導、和社群共同開發;Oracle JDK、Eclipse Temurin、Amazon Corretto,以及 Debian、Ubuntu 套件庫裡的 openjdk,都是從 OpenJDK 的原始碼編譯出來的。OpenJDK 裡負責執行 Java 程式的 JVM(Java 虛擬機)叫 HotSpot,它的 JIT(即時編譯器)會把經常被呼叫的方法編譯成機器碼;其中最佳化程度最高的 C2 編譯器,遇到少數常用的函式會直接換成事先手寫好的機器碼,這類程式叫 intrinsic。
這次的漏洞在 java.util.Base64 解碼用的 intrinsic。Base64 把二進位資料轉成英數字元,Web 服務處理 HTTP Basic 認證、JWT、檔案上傳與 API 參數時經常要做 Base64 解碼,所以從網路送進伺服器的字串,有不少會經過這段程式。HotSpot 在支援 AVX-512 VBMI 的 x86-64 CPU 上,用一段組合語言一次解碼 64 個位元組,這段程式處理字串結尾的 = 時算錯長度,會把資料寫到結果陣列外面。
| 項目 | 內容 |
|---|---|
| 編號 | CVE-2026-114938 |
| 名稱 | Java4Shell |
| CVSS 3.1 | 8.1(高) |
| 受影響版本 | Java 17、21、25、27 |
| CPU 條件 | x86-64+AVX-512 VBMI |
| 公開日期 | 2026 年 11 月 17 日 |
Oracle 2026 年 11 月的安全修補公告 把這個 CVE 記在 Albert Yang 與資安公司 Calif 的研究員 Quang Luong 名下,Java4Shell 是 Calif 取的名稱。Calif 在 技術說明 中用 CVSS 4.0 評為 9.2 分,除了前面提到的產品,示範不需登入就能攻擊的還有 JFrog Artifactory、PingFederate,登入後能攻擊的有 Kafka、Solr、Elasticsearch 等。Oracle 的評分把攻擊難度列為高,Calif 也說明沒有通用的攻擊程式,每個應用程式都要依它使用 Base64 的方式另外調整。
漏洞怎麼從 Base64 解碼觸發
Java 程式存取陣列時,JVM 會檢查索引有沒有超出範圍,一般的 Java 程式碼寫不到陣列外面;intrinsic 是用組合語言寫的,不經過這層檢查。依 Calif 的技術說明,解碼 intrinsic 處理字串最後不到 64 個字元的結尾時,會用遮罩(mask)決定這次要寫入結果陣列的位元組,計算分成三步:
- 先算輸出長度:剩下的字元數除以 4 再乘以 3,就是要寫出的位元組數。結尾只剩
=、X=、XY=這類湊不滿 4 個字元的片段時,這個數字是 0。 - 扣掉 padding:最後一個字元是
=就減 1,倒數第二個也是=再減 1,原本的 0 就變成 -1 或 -2。 - 負數變成全部寫入:程式用 BMI2 擴充指令集裡的
bzhi指令依輸出長度產生遮罩,負數被當成很大的數字處理,遮罩的 64 個位元全部是 1,結果 64 個位元組全部寫進記憶體。
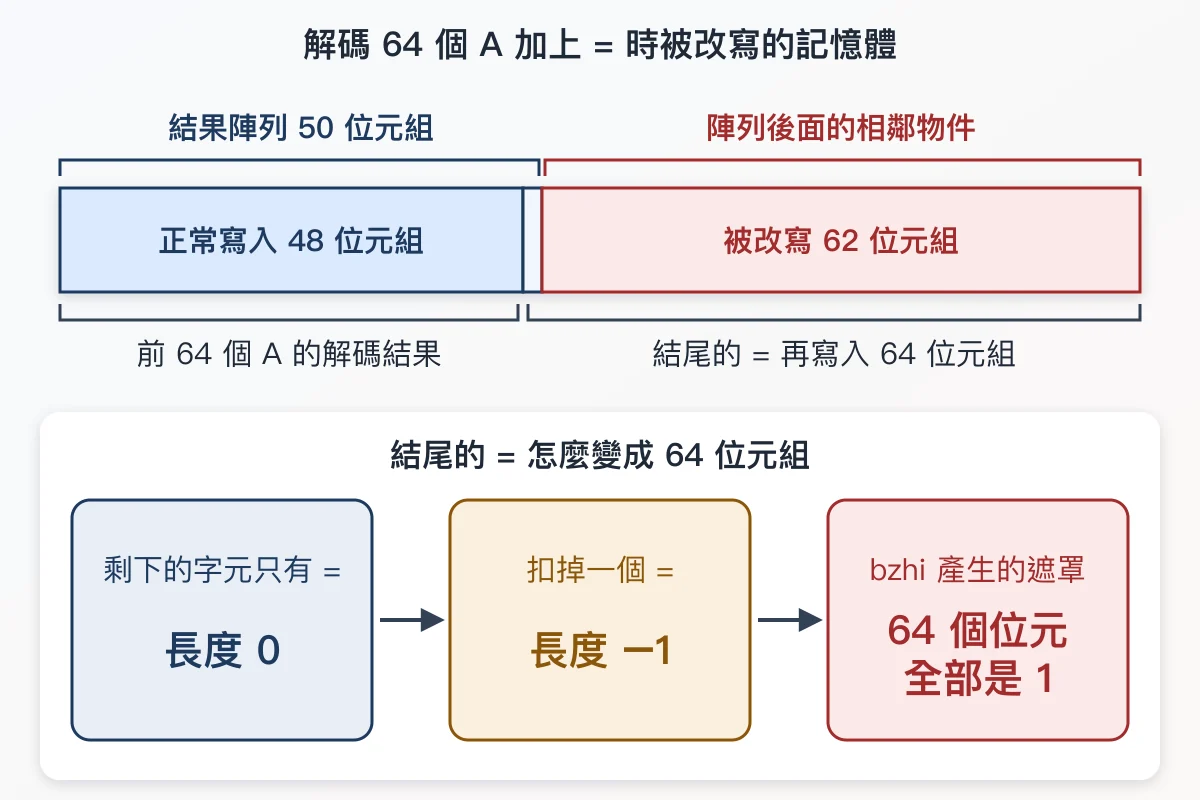
Calif 的例子是 64 個 A 加上一個 =。Java 依字串長度配置 50 位元組的結果陣列,前 64 個字元正常解碼出 48 位元組,剩下的 = 觸發上面的錯誤,一次寫入 64 位元組,超出陣列 62 位元組,覆蓋到相鄰的物件。Java 最後仍會判定輸入格式錯誤並丟出 IllegalArgumentException,但記憶體在這之前已經被改寫。
intrinsic 要等 C2 編譯之後才會用到,同一個解碼方法得先被呼叫很多次,Calif 的驗證程式先解碼 20 萬次才送出惡意字串。長時間執行、持續處理請求的伺服器,很容易滿足這個條件。
AVX-512 VBMI 是什麼
AVX-512 VBMI(Vector Byte Manipulation Instructions,向量位元組操作指令)是 x86 處理器 AVX-512 指令集的擴充,用來在 512 位元的暫存器裡以位元組為單位重新排列資料。AVX 系列屬於 SIMD(一個指令同時處理多筆資料)指令集:AVX2 的暫存器是 256 位元,一個指令處理 32 個位元組;AVX-512 加寬到 512 位元,一次處理 64 個位元組。
AVX-512 由好幾個子集組成,CPU 可以只支援其中一部分:AVX-512F 是基礎,AVX-512BW 加入以位元組和 16 位元為單位的運算,VBMI 再加入 VPERMB、VPERMT2B 這類按位元組重排的指令。Base64 解碼要把每個字元換成 0 到 63 的數值,相當於查一張以 ASCII 碼為索引、128 格的表;VPERMT2B 能把兩個 64 位元組的暫存器合成一張 128 格的表,一個指令就替 64 個字元查完。
HotSpot 的 原始碼 只在 CPU 同時支援 VBMI 與 AVX-512BW 時,才產生這段 AVX-512 解碼程式,其他 x86 CPU 改用 AVX2 或不使用 AVX 的版本。這次出錯的結尾處理只存在於 AVX-512 那一段,所以 CPU 支不支援 VBMI,決定了一台主機會不會執行到有問題的程式碼。依 Calif 的整理,伺服器常見的 Intel Xeon Ice Lake、Sapphire Rapids、Emerald Rapids、Granite Rapids,以及 Zen 4 以後的 AMD EPYC 與 Ryzen 都支援 VBMI。有 AVX-512 的 CPU 不一定有 VBMI,要以 CPU 旗標為準;雲端虛擬機的 CPU 世代依機型與機房而定,同樣要在主機上查。
哪些系統受影響
下面三個條件同時成立,JVM 才會執行到有問題的程式碼:
- Java 版本:OpenJDK 17、21、25、27 在 2026 年 11 月修正版之前的版本,包括 Temurin、Corretto、Zulu 等從 OpenJDK 編譯的版本與 Linux 發行版的 openjdk 套件;Calif 寫的範圍是 17.0.6 以後。Oracle 另外把 Java SE 8 的 Enterprise Performance Pack(8u511b33-perf)、GraalVM for JDK 17、21 與 GraalVM Enterprise Edition 21.3.20 列為受影響。依 OpenJDK 的公告 ,OpenJDK 8 與 11 不受這個漏洞影響。公告只列出仍在維護的版本,22、24、26 這類已停止更新的非 LTS 版本不會有修正版,要換到仍在維護的版本。
- CPU:x86-64,而且支援 AVX-512 VBMI 與 AVX-512BW。Apple Silicon 的 Mac、AWS Graviton 這類 ARM64 主機不受影響。
- JVM 設定:沒有用
-XX:-UseBASE64Intrinsics或-XX:UseAVX=2關掉這段程式。
攻擊者還要能把字串送進 Base64 解碼。Oracle 的公告註明,這個漏洞要透過把資料送進相關 API 來利用,例如 web service;Calif 則提到身分驗證、檔案上傳這類常見功能都可能用到 Base64 解碼。應用程式自己的程式碼沒有呼叫 Base64,框架與函式庫仍可能用到。Calif 的說明還收錄了研究者 samczsun 的示範:Java 程式連線到惡意的 TLS 伺服器就會被攻擊,不對外提供服務的程式也在範圍內。
檢查 CPU 與 JVM 設定
在 Linux 主機上執行下面三個指令,第一個是 Calif 提供的 CPU 檢查指令:
# CPU 旗標:四個都要出現
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
# Java 版本
java -version
# JVM 實際採用的 AVX 等級與 Base64 加速設定
java -XX:+PrintFlagsFinal -version | grep -E ' (UseAVX|UseBASE64Intrinsics) '
Calif 表示第一個指令要列出 avx512f、avx512bw、avx512vbmi、bmi2 四個旗標才符合 CPU 條件:avx512f 是 AVX-512 的基礎,bmi2 提供前面提到的 bzhi 指令。Linux 的旗標寫成 avx512vbmi,中間沒有底線;avx512_vbmi2 是另一組擴充,不能拿來代替。第三個指令的 UseAVX 是 3 代表 JVM 會使用 AVX-512,再加上 UseBASE64Intrinsics 是 true、四個旗標都在,JVM 就會使用有問題的解碼程式;ARM64 上的 JVM 沒有 UseAVX 這個參數,只會列出 UseBASE64Intrinsics。
java -version 查到的是指令路徑上的 Java,服務可能用另一份 JDK 執行,也可能還沒重新啟動而仍在用舊版。Docker 容器和主機共用同一顆 CPU,第一個指令在主機上查即可;Java 版本要用 docker exec 容器名稱 java -version 在容器裡查。
更新與暫時解法
Oracle JDK 在 2026 年 11 月 17 日推出各版本的修正版,版本號是在原本的版本後面加上 .1:
| Java 版本 | Oracle JDK 修正版 |
|---|---|
| Java 17 | 17.0.21.1 |
| Java 21 | 21.0.13.1 |
| Java 25 | 25.0.5.1 |
| Java 27 | 27.0.1.1 |
其他發行版本依 2026 年 11 月 18 日的狀態整理:Eclipse Temurin 已推出 27.0.1.1,17、21、25 還沒有新版;Debian 的 unstable(sid)已有 17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1 的修正套件,bookworm(Debian 12)與 trixie(Debian 13)的套件在 Debian 安全追蹤頁 上仍標示為受影響。Oracle JDK 17 從 17.0.13、Oracle JDK 21 從 21.0.13 起改用 OTN(Oracle Technology Network)授權,個人與開發用途免費,正式環境等其他用途不一定在免費範圍內,使用前要先看授權條款。不使用 Oracle JDK 的話,可以等 Temurin 或 Linux 發行版的修正版,並先用下面的 JVM 參數。
Debian、Ubuntu 用套件安裝的 Java,修正版進入穩定版之後用 apt 更新;下面以 Java 21 為例,只升級 openjdk 套件,Java 17 與 25 把套件名稱裡的 21 換掉即可。更新套件不會換掉執行中的 JVM,要重新啟動 Java 服務才會載入新版:
# 更新套件索引,只升級 openjdk-21 的執行環境
sudo apt update
sudo apt install --only-upgrade openjdk-21-jre-headless
# 確認已安裝的版本
apt-cache policy openjdk-21-jre-headless
# 重新啟動使用 Java 的服務,讓新版生效
sudo systemctl restart 服務名稱
暫時關閉 Base64 加速
還不能更新的主機,Calif 建議在 JVM 啟動參數加上下面任一個:
-XX:-UseBASE64Intrinsics:關掉 Base64 的 intrinsic,Base64 的編碼與解碼改用一般的 Java 程式。只影響 Base64 這一項。-XX:UseAVX=2:讓 JVM 不使用 AVX-512,其他用到 AVX-512 的最佳化也會一起停用。只能用在 x86-64 主機,ARM 上的 JVM 不認得這個參數,會直接啟動失敗。
只為了避開這個漏洞,-XX:-UseBASE64Intrinsics 影響的範圍比較小。不方便改服務的啟動指令時,可以用 HotSpot 支援的 JAVA_TOOL_OPTIONS 環境變數帶入參數,以 systemd 管理的服務為例:
# 開啟服務的覆寫設定,加入下面兩行後存檔
sudo systemctl edit 服務名稱
#   [Service]
#   Environment="JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics"
# 重新啟動服務
sudo systemctl restart 服務名稱
# JVM 啟動時會印出收到的 JAVA_TOOL_OPTIONS
journalctl -u 服務名稱 -b | grep -a 'Picked up JAVA_TOOL_OPTIONS'
最後一個指令的輸出出現 -XX:-UseBASE64Intrinsics 就代表已生效。服務原本已經用 Environment= 設定 JAVA_TOOL_OPTIONS 的話,覆寫設定會取代原本的值,要把這個參數加到原本的內容後面;原本是寫在 EnvironmentFile= 指定的檔案裡,那個檔案的值優先,要改那個檔案。有安裝 JDK 的主機,也可以用 jcmd 列出 Java 程序的編號,再用 jcmd 程序編號 VM.flags 查看執行中的參數。
Docker 容器
容器裡的 Java 來自映像檔,主機更新套件不會改到它。基礎映像檔推出修正版後,用 docker build --pull --no-cache 重建映像檔,再重新建立容器;只重新啟動舊容器不會換掉裡面的 JDK。等待修正版期間,可以在 docker run 加上 -e JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics,或寫進 Docker Compose 的 environment,重新建立容器後生效;映像檔原本已經用 ENV 設定 JAVA_TOOL_OPTIONS 的話,這樣會整個取代原本的值,要連同原本的內容一起寫。
常見問答
Java 8、Java 11 會受影響嗎?
OpenJDK 8 與 11 不受影響。Oracle 另外把 Java SE 8 的 Enterprise Performance Pack(8u511b33-perf)列為受影響,使用這個版本的話要更新。Java 版本差異與升級選擇,整理在 Java LTS 版本比較 。
ARM 主機也要更新 Java 嗎?
要。ARM64 主機不受 CVE-2026-114938 影響,但 Oracle 這次的公告共有 11 項 Java SE 安全修補,多數在 TLS、Kerberos 與核心函式庫這類和 CPU 架構無關的元件。
Mac 上的 Java 會受影響嗎?
Apple Silicon 的 Mac 不會。Intel 處理器的 Mac 要看 CPU,執行 sysctl machdep.cpu.leaf7_features,輸出有 AVX512VBMI 才支援 VBMI,再用前面的 PrintFlagsFinal 指令確認 JVM 的 UseAVX 是不是 3。
程式沒有用到 Base64,還需要處理嗎?
需要。框架與函式庫會在身分驗證、檔案上傳、TLS 連線等地方用到 Base64 解碼,只看自己的程式碼無法排除,符合 Java 版本與 CPU 條件就應該更新或加上暫時參數。不同 JDK 發行版的差異,可以參考 OracleJDK、OpenJDK 之外的 Java 環境選擇 。
更新到修正版之後,暫時參數要拿掉嗎?
可以拿掉。修正版已經修好這段解碼程式,保留 -XX:-UseBASE64Intrinsics 只會讓 Base64 繼續使用沒有加速的版本。
參考來源
- CVE: CVE-2026-114938 (CVE 紀錄)
- OpenJDK: OpenJDK Vulnerability Advisory: 2026/11/17 (OpenJDK 漏洞公告)
- Oracle: Oracle Critical Security Patch Update Advisory – November 2026 (Oracle 2026 年 11 月安全修補公告)
- Oracle: Java™ SE Development Kit 21, 21.0.13.1 Release Notes (JDK 21.0.13.1 版本說明)
- Debian Security Tracker: CVE-2026-114938 (Debian 安全追蹤)
- Calif: Java4Shell: Write once, RCE everywhere (發現者的漏洞說明)
- GitHub: jdk21u/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp at master · openjdk/jdk21u (HotSpot 的 x86-64 加速程式)
- GitHub: linux/arch/x86/include/asm/cpufeatures.h at master · torvalds/linux (Linux 的 CPU 旗標定義)