APT 漏洞 CVE-2026-109518|Debian、Ubuntu 套件可在驗證後被掉包
APT 漏洞 CVE-2026-109518 讓能竄改 HTTP 下載的攻擊者,在套件通過驗證後換成惡意套件並以 root 安裝,Debian 12、Ubuntu 22.04 以後的預設設定都受影響。整理哪些版本受影響、怎麼更新,以及自動更新會不會裝上修補。
AI應用、程式筆記、開發心得
APT 漏洞 CVE-2026-109518 讓能竄改 HTTP 下載的攻擊者,在套件通過驗證後換成惡意套件並以 root 安裝,Debian 12、Ubuntu 22.04 以後的預設設定都受影響。整理哪些版本受影響、怎麼更新,以及自動更新會不會裝上修補。
OpenSSH 漏洞 CVE-2026-123158 讓 Alpine 等使用 musl、沒有 PAM 的 Linux 上,沒有設定密碼的帳號可能被一段超長密碼直接登入,10.6p2 已在 2026 年 11 月 5 日修補。整理怎麼判斷主機是否受影響、各分支修補版本與暫時關閉密碼登入的方法。
OpenAI 在 2026 年 11 月 4 日公布,自動化 AI 流程一次執行就在 Linux 核心找出 948 個本機權限提升漏洞並產生修補,API 成本約 120 萬美元;Anthropic 的模型也找到可遠端取得 root 的 CVE-2026-98432。本文整理兩份研究的方法與數字、核心 CVE 數量暴增的情況,以及伺服器與容器管理者要做的事。
2026 年 10 月,nginx、Linux 核心、PHP、Node.js 接連修補重大漏洞,eMudhra 憑證私鑰外洩,npm 與 PyPI 出現竊取憑證的惡意套件,Zeabur、Railway 與 OpenCode 也傳出金鑰外洩。本文依台灣時間整理十一起事件的經過、受影響版本與修補方式,並把處置分成「更新後重新部署」與「撤銷並更換金鑰」兩類,附上確認方法與盤點表,方便逐項檢查自己的服務。
Linux 7.2 已在 2026 年 8 月 16 日發布,加入 cache-aware scheduling、USB4STREAM、Btrfs 與記憶體管理改進,也讓部分 Apple M3 Mac 首次取得 mainline kernel 的初步支援。本文整理 AMD 顯示與相機驅動更新、正式版撤回的 GPU 排程變更,也說明 mainline、stable 與 longterm 版本的差別,協助判斷一般桌面、伺服器與新硬體是否需要立即升級。
使用 Claude Code 的時候,它經常會跳出一段指令問你要不要執行,但如果你不熟終端機,根本看不懂那串文字在做什麼,也不知道該按 Allow 還是 Deny。這篇文章會教你快速看懂指令的結構,並用紅燈、黃燈、綠燈分類法,幫你判斷 Claude Code 想執行的指令是否安全,從讀取檔案、安裝套件到 Git 操作,每一類都會告訴你該注意什麼。
nano 是用於終端機的文字編輯器,適合在 Linux 與 macOS 修改設定檔或短腳本。本文先整理 Ctrl+O 存檔、Enter 確認檔名、Ctrl+X 離開的基本流程,再介紹安裝、搜尋取代、游標移動、剪下複製貼上與 undo/redo。macOS 內建編輯器和 Homebrew 安裝的 GNU nano 可能提供不同功能,文中說明如何查看版本與執行檔路徑,並附上快捷鍵對照、.nanorc 語法高亮與行號設定,方便依目前環境查找操作方式。
常在終端機工作的開發者一定遇過:SSH 斷線工作就消失、想同時看 log 和寫程式卻要開一堆視窗。tmux 是終端機多工器,能在一個視窗內管理多個 Session、分割畫面,斷線也能接回去。這篇從安裝到實用設定完整教學,還會解決在 tmux 中使用 Claude Code 時滑鼠滾輪失效的問題。
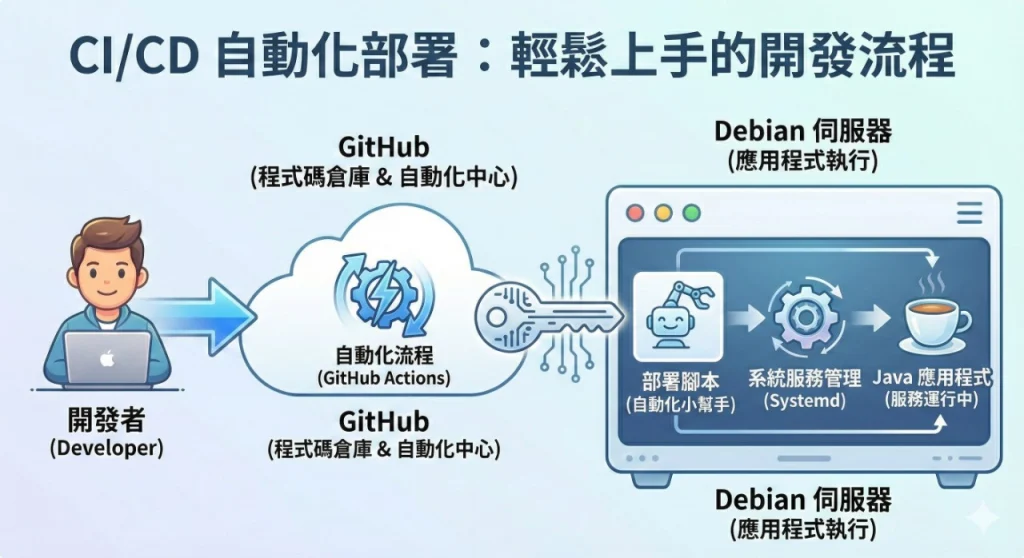
使用自己的伺服器部署服務的情況下,利用GitHub做CI/CD有很多方式,例如使用定期執行每隔一段時間就上GitHub看有沒有新版本要編譯部署、透過Webhooks由GitHub通知伺服器上來拿最新的程式碼編譯部署,本文使用GitHub Actions,在儲存庫更新、收到Pull Request等情況下由GitHub Actions自動執行Workflow,自動打包原始碼、編譯、上傳到遠端伺服器、呼叫遠端腳本重啟服務。
Network UPS Tools(NUT)可以連接各種UPS電源設備,除了Linux之外也有Windows與macOS版本,還是主從式架構可以讓多台電腦共享UPS資訊。本文使用樹莓派連結UPS,讓樹莓派記錄是否發生斷電、電壓是否過高過低、電池是否有問題、定時進行放電測試等各種實用功能。