OpenAI 在 2026 年 11 月 4 日公布一項研究:一套由 AI 模型驅動的自動化流程,在一次執行中找出並驗證了 Linux 核心的 948 個本機權限提升漏洞,也就是能讓一般使用者取得 root 的漏洞,並替每一個產生候選修補,API 成本約 120 萬美元。2026 年 10 月 27 日,Anthropic 也公布自家模型在 Linux 網路堆疊找到可從遠端取得 root 的漏洞 CVE-2026-98432。
2026 年 8 月起,Linux 核心每月新增的 CVE 是 2025 年平均的三倍以上,時間上和 AI 工具大量掃描核心相符,核心社群也改了通報規則。這篇會從兩份研究的內容開始,把找漏洞的方法、成本、核心 CVE 數量的變化,以及伺服器與容器管理者要做的事一起整理。
AI 找 Linux 核心漏洞的兩份研究
Linux 核心(kernel)是作業系統最底層的程式,負責管理記憶體、檔案系統、網路與硬體,Android 手機、雲端伺服器、Docker 容器的宿主機都跑在它上面。核心由 Linus Torvalds 與各子系統的維護者在 kernel.org 共同開發,Ubuntu、Debian、RHEL 等 Linux 發行版再把它打包,透過各自的更新管道推送給使用者。核心擁有超過 4,000 萬行程式碼,許多錯誤都可能讓程式突破權限限制。
核心找到的安全問題會發 CVE,也就是公開漏洞的統一編號,方便各發行版與管理者對照同一個問題;Linux 核心有自己的 CVE 團隊負責發號。這次的兩份研究找的是不同類型的漏洞。本機權限提升(Local Privilege Escalation,LPE)是指已經能登入或在機器上執行程式的低權限使用者,利用漏洞取得 root;遠端程式碼執行則是攻擊者不需要帳號,只要送出網路封包就能控制機器,危險程度更高。
| 項目 | OpenAI | Anthropic |
|---|---|---|
| 公布日期 | 2026 年 11 月 4 日 | 2026 年 10 月 27 日 |
| 使用模型 | 未命名的資安模型 | 未公開的研究模型 |
| Linux 成果 | 948 個本機權限提升 | 1 個遠端取得 root |
| 公布時的狀態 | 陸續通報、修補中 | 已修補 |
兩家公司都沒有公開模型名稱,也都表示漏洞已依協調揭露流程處理,也就是先私下通報維護者,修好之後才公開細節,讓防禦者先一步修補。
OpenAI 一次找出 948 個本機權限提升漏洞
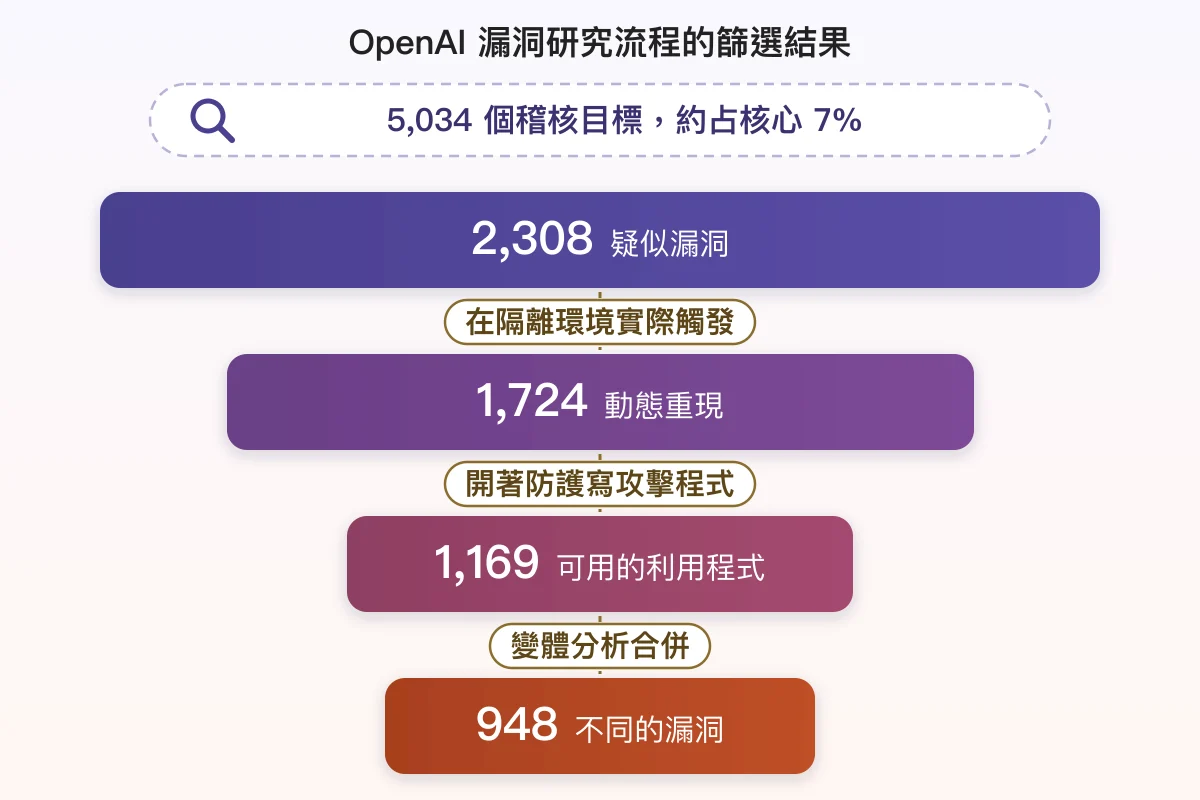
OpenAI 的 通往 root 權限的路徑,減少一千條 描述的是 2026 年 10 月中旬的一次執行。流程從 2,308 個疑似漏洞開始,一路篩到 948 個確定能讓無特權使用者取得 root 的不同漏洞。
流程的五個階段
- 漏洞探索:偵察智慧體依「低權限使用者能不能觸及」與安全相關性,挑出 5,034 個稽核目標、約 280 萬行,約占整個核心的 7%;分析智慧體再讀程式碼、推想攻擊方式,12 小時內找出 2,308 個去除重複後的疑似漏洞。
- 動態驗證:在啟用 KASAN 記憶體檢查的隔離虛擬機裡寫程式觸發每個漏洞,30 小時內重現 1,724 個,約 74.7%;確定是模型分析錯誤的只有 3.1%。
- 可利用性評估:先篩出 1,238 個可能取得 root、313 個可能洩漏資訊的候選,再到開啟 SMEP、SMAP、KASLR 等標準防護的桌面發行版上實際寫攻擊程式,做出 1,169 個能取得 root 的利用程式與 291 個資訊洩漏的概念驗證。
- 產生修補程式:替每個漏洞產生候選修補,變體分析後共 948 個不同的修補,OpenAI 以這個數量作為不重複的權限提升漏洞總數。
- 人工審查:資安研究人員審查利用程式、修補與嚴重程度後,才通報給維護者。
OpenAI 抽樣檢視其中 166 個利用程式,發現 10 種全新的利用技術,交給第三方核心漏洞專家看過,對他們也都是新的;細節基於安全考量沒有公開。早期一次執行回報的 200 個成功利用程式中,人工審查發現有 20 個取得 root 時用的是另一個零日漏洞,而不是指派給它的那一個,之後 OpenAI 加入獨立檢查,確認每個利用程式都用了指派的漏洞。
成本與漏洞獎金的對照
整次執行花了 1,213,430 美元的 API 點數,平均每個本機權限提升漏洞約 1,279 美元。Pwn2Own 與 TyphoonPWN 這類資安競賽,一個 Linux 核心權限提升利用程式的獎金是 2 萬到 7 萬美元,以這些獎金估算,948 個利用程式的價值是流程成本的 16 到 55 倍。OpenAI 也說明,這次研究的重點是方法與能力,公布的成本比較接近上限。
| 階段 | API 成本 |
|---|---|
| 探索:偵察 | $3,426 |
| 探索:分析 | $316,549 |
| 動態驗證 | $73,330 |
| 評估:篩選 | $44,194 |
| 評估:寫利用程式 | $775,929 |
OpenAI 也拿 Google 的 kernelCTF 測試。kernelCTF 是針對強化過、攻擊面較小的核心的漏洞獎勵計畫,流程在這個環境找到 21 個權限提升利用程式,花費約 32,936 美元;kernelCTF 在 2026 年至今接受的零日權限提升利用程式是 26 個。
新模型找到的數量是 7 月的 5 倍以上
同一套流程在 2026 年 7 月下旬用 GPT-5.6 Sol 執行,找到並利用了 166 個不同的權限提升漏洞,花費 513,690 美元;10 月中旬換成新的資安模型,數量變成 948 個。兩次都掃描當時最新的核心 master 分支,中間還隔了三個月的安全強化。
OpenAI 據此建議,每一代新的前沿模型推出後,都應該重新掃描已經稽核過的程式碼,專有軟體與開源軟體都一樣。
維護者的修補進度
掃描開始 10 天後、自主掃描與人工分析完成時,已有 61 個權限提升漏洞在上游修補,43 個有待整合的修補,另有 299 個正在公開討論。OpenAI 表示會依 Linux 核心社群的建議先通報重大漏洞,其餘透過 OpenAI Daybreak 倡議旗下的 Patch the Planet 計畫,與合作夥伴逐步提交。
Anthropic 找到的遠端漏洞 CVE-2026-98432
Anthropic 的 Discovering and exploiting vulnerabilities in critical, real-world software with Claude 公布五條攻擊鏈,涵蓋 Chrome、Safari、Android、Windows 與 Linux。Linux 這一條是 CVE-2026-98432:核心的 IPv4 TCP 在建立連線的三向交握時有競爭條件,造成 use-after-free(記憶體釋放後又被使用),攻擊者不需要帳號,從網路送出封包就可能觸發。
Anthropic 示範的攻擊對象,是開著多路徑 TCP(MPTCP)監聽的伺服器;MPTCP 是讓一條連線同時使用多個網路路徑的 TCP 擴充。概念驗證先花 48 分鐘從遠端洩漏核心記憶體位址,繞過 KASLR 位址隨機化,再約 5 分鐘以 root 執行指令;競爭失敗時只會讓連線握手失敗,系統不會當機,所以能一直重試。
依 CVE 紀錄 ,核心 CVE 團隊在 2026 年 10 月 15 日發布這個漏洞,CVSS 評分 9.8,問題出在一般的 IPv4 TCP 處理,沒有 MPTCP 監聽的伺服器也要更新。另外,依 Go 1.24 release notes ,Go 1.24 起在 Linux 上監聽連線時預設使用 MPTCP,用 Go 寫的服務即使程式沒有特別設定,也可能開著 MPTCP 監聽。
| 核心分支 | 已修正的版本 |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 主線 | 7.3 |
表格是 kernel.org 的上游版本號。發行版的核心有自己的版本號與回移(backport)修補,例如 Ubuntu 的核心版本號和上游對不上,要確認是否已修正,以 Ubuntu 、 Debian 、 Red Hat 各自的安全追蹤頁為準。目前執行中的核心版本可以這樣查:
uname -rLinux 核心 CVE 數量暴增與通報規則改變
2026 年 8 月起,Linux 核心每月新增的 CVE 一路超過 1,000 個,9 月超過 2,000 個;8 到 10 月平均約 1,600 個,是 2025 年月平均約 470 個的三倍以上。下圖依核心 CVE 團隊公開的 vulns 資料庫 ,統計每筆 CVE 加入資料庫的月份,不含後來撤銷的 CVE:
核心 CVE 的基準量本來就大。依核心文件 CVEs ,核心位在系統最底層,幾乎任何錯誤都可能被利用,所以 CVE 團隊會替他們認為可能有安全影響的每一個錯誤修正發 CVE,而且自動發號只在修正進入穩定版之後。每個月的 CVE 數量,反映的是已經修好的錯誤,不是還沒修的漏洞;單月數字也會受批次發布影響,起伏很大。
這條規則多年來沒有改變,2026 年下半年連續幾個月維持在高檔,時間上和 AI 工具被大量用來掃描核心原始碼相符;核心社群沒有發布官方統計說明增加的原因。
AI 找到的漏洞要當成公開資訊
核心社群在 2026 年 5 月修改了 安全漏洞通報規則 :用 AI 協助找到的漏洞,必須當成已公開的資訊處理。文件的理由是,用這種方式發現的漏洞,經常同一天被多位研究者同時回報。通報時不要公開能重現漏洞的程式,只要說明有這份程式,維護者需要時會私下索取。
私密的安全通報管道,主要留給會讓攻擊者在正常設定的正式環境取得額外權限、容易利用、會立即威脅大量使用者的緊急漏洞;不確定是否符合時,文件仍建議先私下通報。
伺服器與容器管理者要做的事
漏洞被找到與修補的速度都變快,管理者要優先縮短更新核心的間隔。OpenAI 在研究中建議,在短中期內,資源充足的攻擊者只要能存取一台還沒裝最新修補的系統,即使只是低權限帳號,也應該視為實質上等同取得 root。
- 更新核心後重新開機:沒有使用 Livepatch 這類即時修補時,核心更新要重開機才會生效,套件裝好但沒重開,跑的仍是舊核心。重開機會中斷服務,要排進維護時段。
- 容器共用宿主機核心:Docker 容器沒有自己的核心,重建映像檔不會修補核心漏洞,要更新的是宿主機。租用 VPS 或託管容器平台時,宿主機核心由服務商更新。
- 減少能在主機上執行程式的人與服務:權限提升漏洞的前提是能在機器上執行程式,共用主機、CI runner、讓使用者上傳程式的服務要特別注意。
- 用隔離限制影響範圍:OpenAI 建議採取縱深防禦,例如 Firecracker 讓每個工作跑在有自己核心的輕量虛擬機,gVisor 在使用者空間用自己的應用程式核心處理系統呼叫,不直接交給宿主機核心,單一漏洞被利用後不會直接拿下整台主機。
2026 年 10 月的其他核心與基礎軟體漏洞,在 10 月資安事故整理 有逐項的修補方式;AI Agent 在評測中越界的事件,則整理在 AI Agent 逃出沙盒事故 。
常見問答
AI 找到的漏洞都是真的嗎?
大部分是。OpenAI 的 2,308 個疑似漏洞中,約四分之三在測試環境實際重現,確定是模型判斷錯誤的只有 3.1%;算進 948 個的,都是做出能取得 root 的利用程式的漏洞。
一般桌機或筆電要擔心嗎?
照常安裝系統更新即可。948 個漏洞都是本機權限提升,攻擊者要先能在電腦上執行程式,風險較高的是多人共用或會執行外部程式的伺服器。
Android 手機會受影響嗎?
兩份研究都沒有公布 Android 是否受這些核心漏洞影響。OpenAI 測試的是桌面發行版的核心,Android 手機照常安裝每月的安全性更新即可。
CVE 變多代表 Linux 變得不安全嗎?
不是。核心 CVE 團隊替每個可能有安全影響的修正發 CVE,數量增加代表找到並修好的錯誤變多;這些錯誤原本就存在程式碼裡。
一般人可以使用這些找漏洞的模型嗎?
截至 2026 年 11 月還不能。OpenAI 使用的資安模型尚未推出;Anthropic 使用的研究模型也沒有公開,但擴大了 Cyber Verification Program,讓通過審核的資安專業人員使用進階的資安能力。
參考來源
- OpenAI:通往 root 權限的路徑,減少一千條
- Anthropic: Discovering and exploiting vulnerabilities in critical, real-world software with Claude (用 Claude 找出並利用關鍵軟體的漏洞)
- CVE: CVE-2026-98432 (CVE 紀錄)
- The Go Programming Language: Go 1.24 Release Notes (Go 1.24 更新說明)
- The Linux Kernel documentation: Security bugs (核心安全漏洞通報規則)
- The Linux Kernel documentation: CVEs (核心的 CVE 發放流程)
- kernel.org: security/vulns.git (核心 CVE 資料庫)
- gVisor: What is gVisor? (gVisor 介紹)